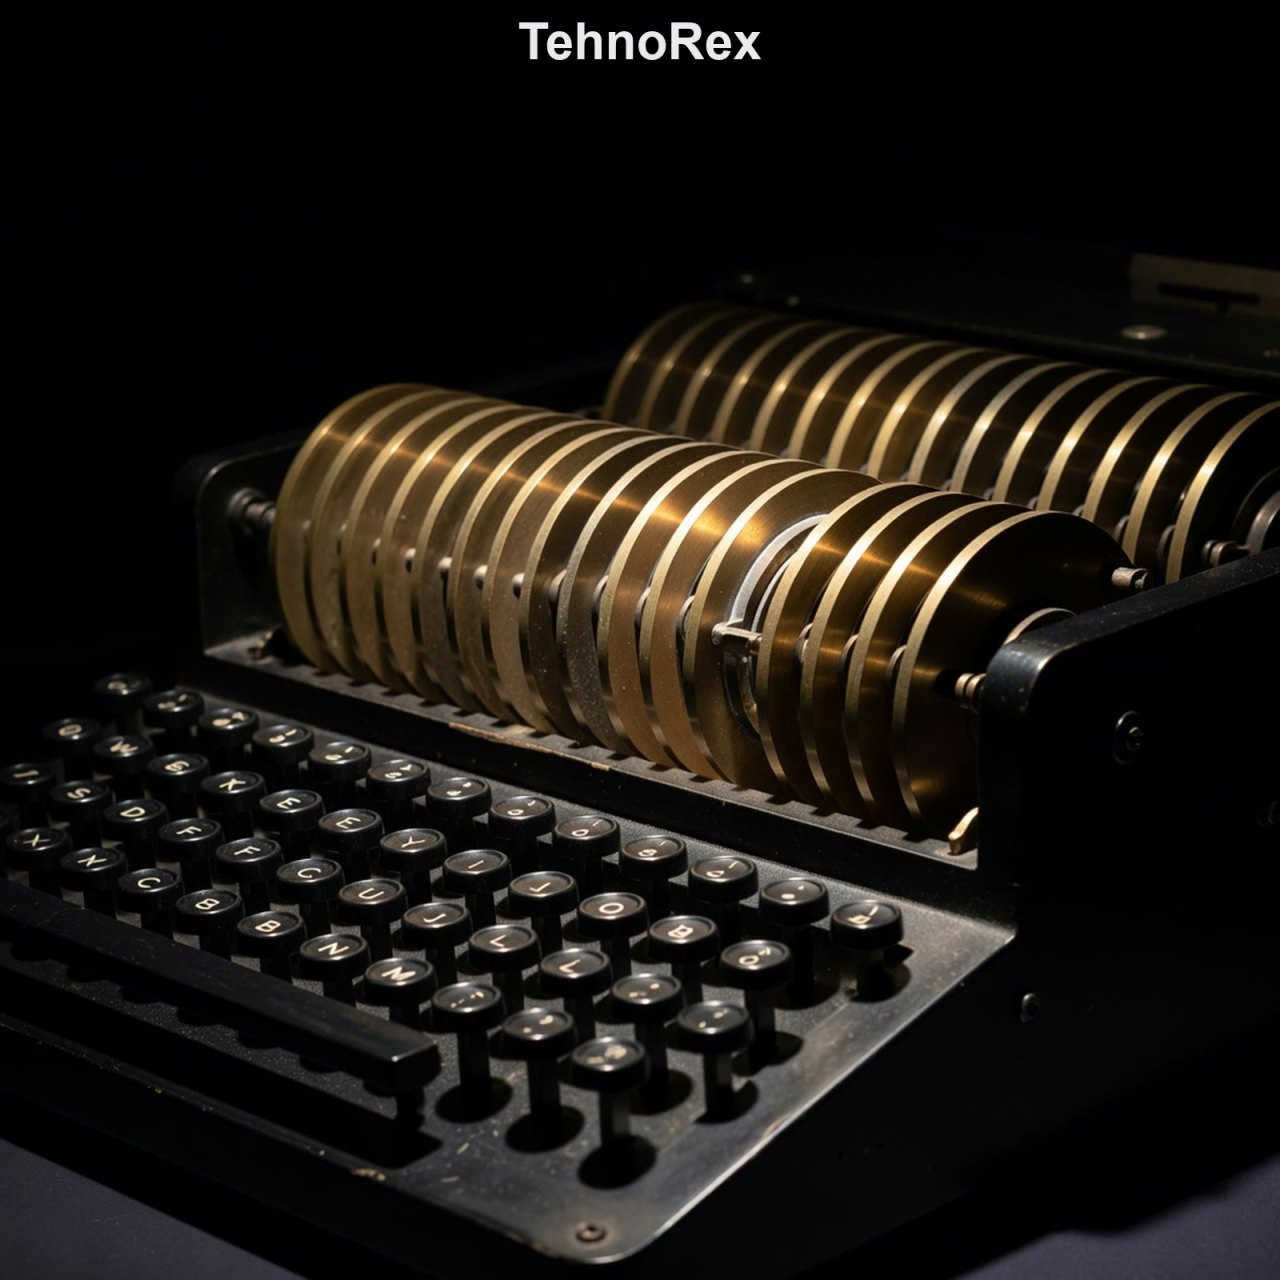
ИИ-модель GPT-6 Astra расшифровала немецкое военное сообщение, созданное шифровальной машиной Enigma в 1941 году. Шифровка находилась в открытом доступе для криптоаналитиков с 2005 года, но восстановить исходный текст удалось только сейчас: на работу модели ушло около двух суток.
Сообщение передали 10 июля 1941 года подразделению СС «Мертвая голова». Оно входило в небольшую группу сохранившихся шифровок Enigma, для которых исследователи не могли восстановить открытый текст.
Как модель искала решение
Отдельного задания расшифровать именно это сообщение модель не получала. Её спросили, сможет ли она самостоятельно взломать какую-нибудь из нерешённых шифровок, опубликованных на исследовательском ресурсе. Astra проанализировала список и выбрала сообщение №172, известное как MVUEH, предположив, что оно связано с соседним сообщением №173, для которого открытый текст уже был известен.
| Параметр | Значение |
|---|---|
| Шифровка | №172 (MVUEH), 82 символа |
| Отправлено | 10 июля 1941 года |
| Опубликовано для анализа | с 2005 года |
| Время на решение | около двух суток |
| Инструменты | симулятор Enigma и аналог Bombe на Python и C++, написаны самой моделью |
Главной зацепкой стало предполагаемое повторение названия населённого пункта. Используя этот фрагмент как вероятную часть открытого текста, модель подбирала параметры машины, а необходимые инструменты написала сама: программный симулятор Enigma и аналог Bombe — системы, которой союзники ускоряли поиск настроек немецких шифровальных машин.
Расшифровка содержит характерные для военных сообщений сокращения и опечатки; смысл сводится к просьбе указать маршрут движения и немедленно ответить по радио. Дополнительную сложность создавала именно опечатка в исходном сообщении: для классического криптоанализа такие ошибки неудобны, поскольку ломают шаблоны, на которые опираются методы перебора.
Что это значит для Беларуси
Практическая ценность истории не в самой шифровке, а в характере работы модели: её не вели по шагам, она сама определила цель, выдвинула гипотезу и написала инструменты. Такой режим всё чаще используется в аудите кода и проверке стойкости собственных систем, а значит, компаниям в Беларуси стоит учитывать его при оценке защищённости: слабые места теперь можно находить автоматически и быстрее, чем при ручном анализе.
Обратная сторона — доступность подобных моделей. Если задача решается автономно за двое суток, то же самое может сделать и нарушитель, поэтому старые алгоритмы без современных схем аутентификации остаются плохой идеей, даже когда речь идёт о внутренних системах.
По теме: как GPT-6 Astra проходила тест Portal и почему ИИ-компании ищут небольшие дата-центры.
Текст TehnoRex. Дата: 2026-09-26.
Ещё про AI
Все материалы → вчера · НовостиСверхпрочные сплавы: ИИ превращает примеси из лома в добавки
 вчера · НовостиDisney нанял большую часть штата Character.AI
 вчера · НовостиClaude разгадал 25-летнюю криптографическую загадку АНБ за полчаса
 вчера · НовостиWiFireNet: ИИ находит спрятанные пистолеты по сигналам Wi-Fi с точностью 72,5%