Содержание 5
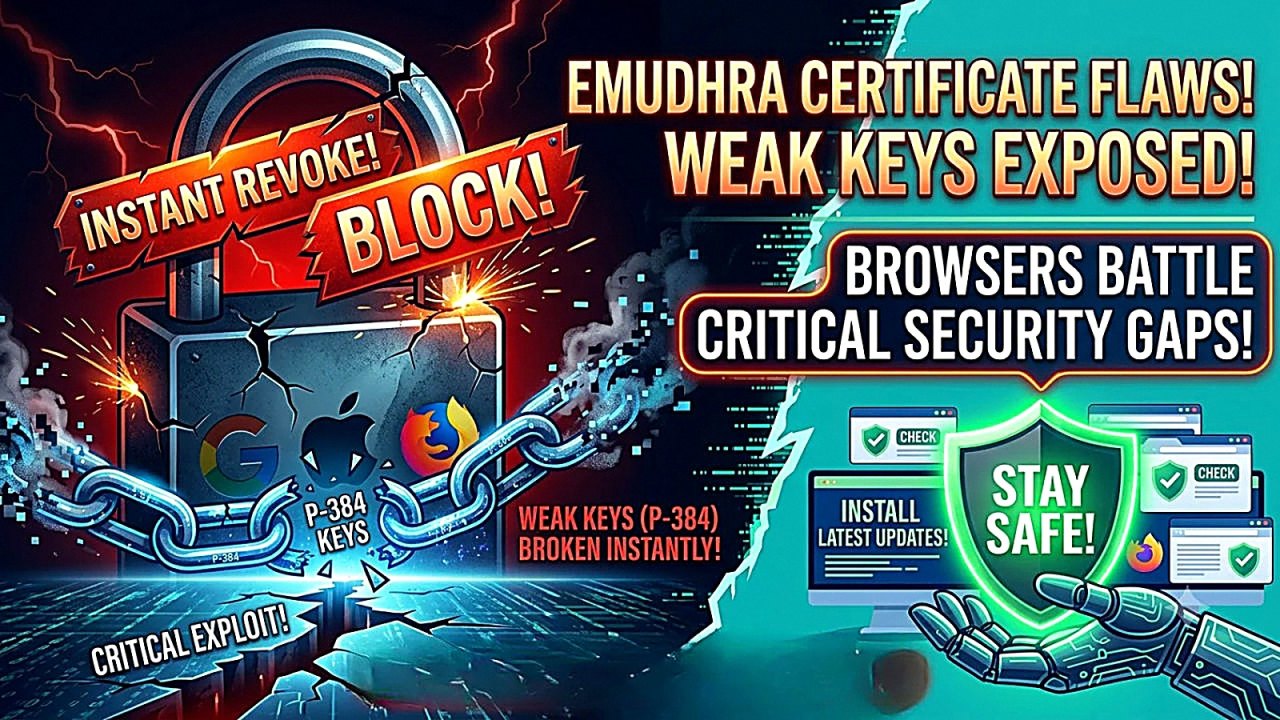
Исследователи обнаружили критическую уязвимость в 8 TLS-сертификатах удостоверяющего центра eMudhra. Ключи этих сертификатов оказались настолько слабыми, что их можно было восстановить перебором всего 256 возможных значений. После публикации Google, Apple и Mozilla заблокировали сертификаты в своих браузерах.
Почему 8 сертификатов eMudhra опасны
TLS-сертификат подтверждает подлинность сайта и шифрует соединение. Если ключ можно подобрать, злоумышленник способен выдать себя за сайт и перехватить данные. В данном случае слабость была не в алгоритме, а в реализации генерации ключей.
Как обнаружили проблему
Исследователи проанализировали сертификаты, выпущенные центром, и заметили закономерность в открытых ключах. Дальнейшая проверка показала, что число возможных вариантов крайне мало. После уведомления компания отозвала сертификаты, но часть приложений ещё может им доверять.
Что делать пользователям
Обычным пользователям достаточно обновить браузер и операционную систему: блокировка уже включена в свежие версии. Если сайт не открывается из-за сертификата, не стоит обходить предупреждение. Для владельцев сайтов важно проверить, не использовался ли сертификат eMudhra, и заменить его.
Что это значит для рынка
Случай напоминает, что доверие в интернете держится на небольшом числе удостоверяющих центров. Ошибка в одном из них отражается на миллионах сайтов. Регуляторы уже обсуждают более строгие требования к генерации ключей.
Стоит объяснить, почему слабые ключи так опасны: если злоумышленник подбирает закрытый ключ, он может подделать сайт банка или почты. Для пользователя это выглядит как обычное соединение, и заметить подмену сложно. Поэтому браузеры блокируют такие сертификаты сразу.
Похожие инциденты случались и раньше: несколько центров уже отзывали сертификаты после ошибок в генерации ключей. Каждый раз это подрывает доверие к инфраструктуре. Для отрасли урок один — проверять генерацию ключей автоматически.
Похожие материалы: самокопирование ИИ и утечка чатов к трекерам. Об уязвимости пишут 3DNews и Digit.
История eMudhra показывает, насколько хрупка инфраструктура доверия: несколько слабых ключей способны затронуть весь интернет. Хорошо, что реакция браузеров оказалась быстрой. Для сайтов это означает необходимость срочно проверить цепочку сертификатов.
Читайте также: Mercury 3.
Текст: TehnoRex
Крупные браузеры уже выпустили обновления, блокирующие проблемные сертификаты. Пользователям стоит проверить версию Chrome или Firefox и установить актуальную. Для сайтов это означает необходимость срочно проверить цепочку сертификатов.