Содержание 6
Оператор связи подвёл итоги лета и зафиксировал рост заражений. По данным системы мониторинга киберугроз «МегаФона», количество пользователей, на смартфонах которых нашли вредоносные программы, выросло на 34% по сравнению с летом 2025 года. Самый резкий скачок пришёлся на август — плюс 77% в годовом выражении.
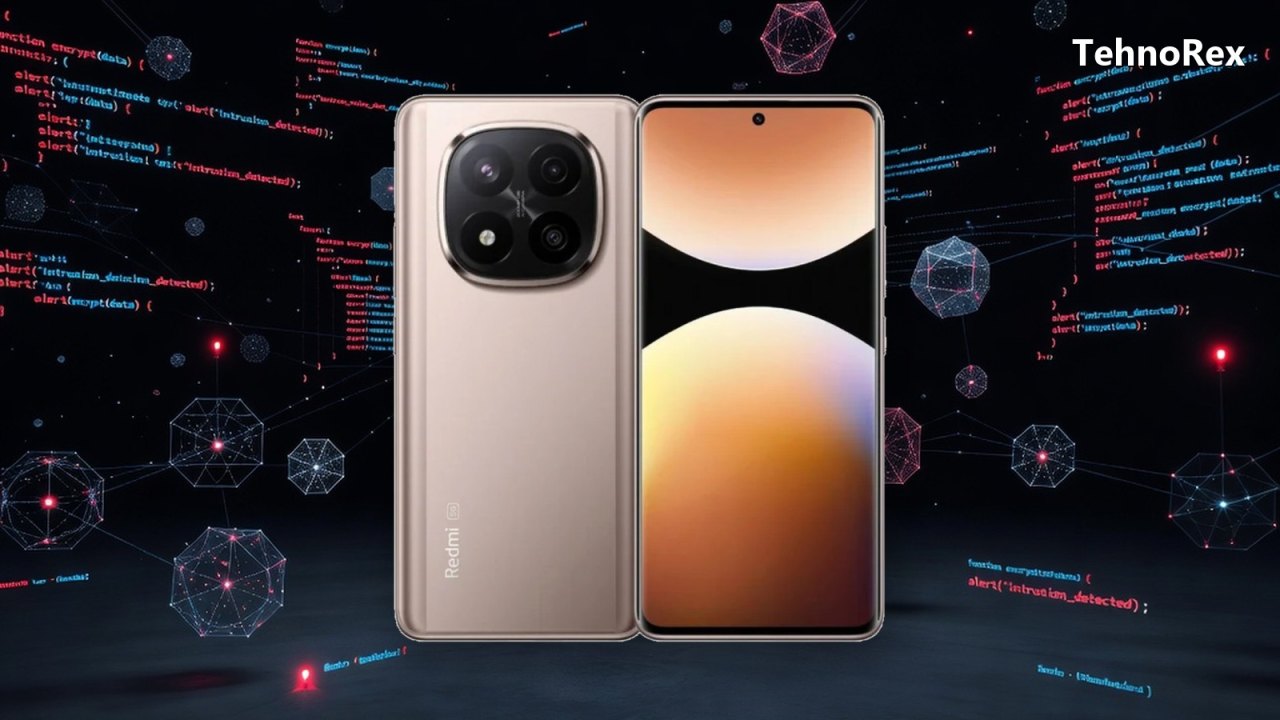
На обложке — смартфон Redmi Note 14 Pro+ как иллюстрация: тема касается Android-устройств в целом.
Что именно атакует смартфоны
Основную угрозу оператор описывает как трояны для Android. Такие программы умеют похищать данные, перехватывать уведомления и давать злоумышленнику удалённый доступ к устройству. Опасность в том, что троян часто маскируется под легальное приложение, а потому попадает на телефон вместе с программой, которую пользователь установил добровольно и без явных признаков подвоха.
Звонки-обманки теряют эффективность
На фоне роста заражений количество заблокированных подозрительных звонков продолжает падать. В июне снижение составило 31% год к году, в июле — 41%, в августе — 75%, а в сентябре — 73%. Это значит, что телефонный канал мошенничества перестаёт быть основным: блокировки работают, но злоумышленники переходят в приложения, мессенджеры и на сайты, где оператор уже не видит трафик.
Фишинг смещается в инвестиции
Среди выявленных фишинговых ресурсов 30% связаны с инвестициями и криптовалютами, ещё 21% — с социальными сетями и мессенджерами. Логика простая: обещать доход быстрее и дешевле, чем взламывать защиту, а угнанные аккаунты в мессенджерах потом используют, чтобы обманывать уже знакомых жертвы. Часто телефонные атаки комбинируют с установкой шпионских программ под видом полезных приложений.
Что реально помогает
Рекомендации не меняются: устанавливать программы только из официальных магазинов, не открывать подозрительные ссылки и вовремя обновлять систему. К этому стоит добавить проверку разрешений: доступ к уведомлениям, спецвозможностям и администрированию устройства редко бывает нужен обычному приложению. Если такое разрешение просит фонарик или простенькая игра, это уже повод удалить программу.
Беларусь: тот же риск при другой статистике
Данные собраны по абонентам российского оператора, но механика атак не знает границ: те же трояны и фишинговые сайты работают и в Беларуси. Локальной статистики операторы не публикуют, поэтому ориентироваться на эти цифры можно только как на тенденцию. О похожих сюжетах мы писали в материалах про утечку в Дании с паролем «123456» и про ИИ-агентов в SMS-сообщениях, а также в разборе обещаний приватности у ИИ-агентов.
Текст: TehnoRex
Ещё про Смартфоны
Все материалы → вчера · НовостиOppo Find N7 приписывают 2-нм чип, экран 7,6 дюйма и батарею 6500 мА·ч
 вчера · НовостиHonor Magic9 и iQOO 16 возглавили продажи в Китае в праздничную неделю
 вчера · НовостиGalaxy S27 Ultra приписывают Snapdragon во всех регионах: Exynos 2700 останется без топ-модели
 вчера · НовостиHuawei поставила больше 20 млн складных смартфонов и держит 70% рынка Китая