Содержание 2
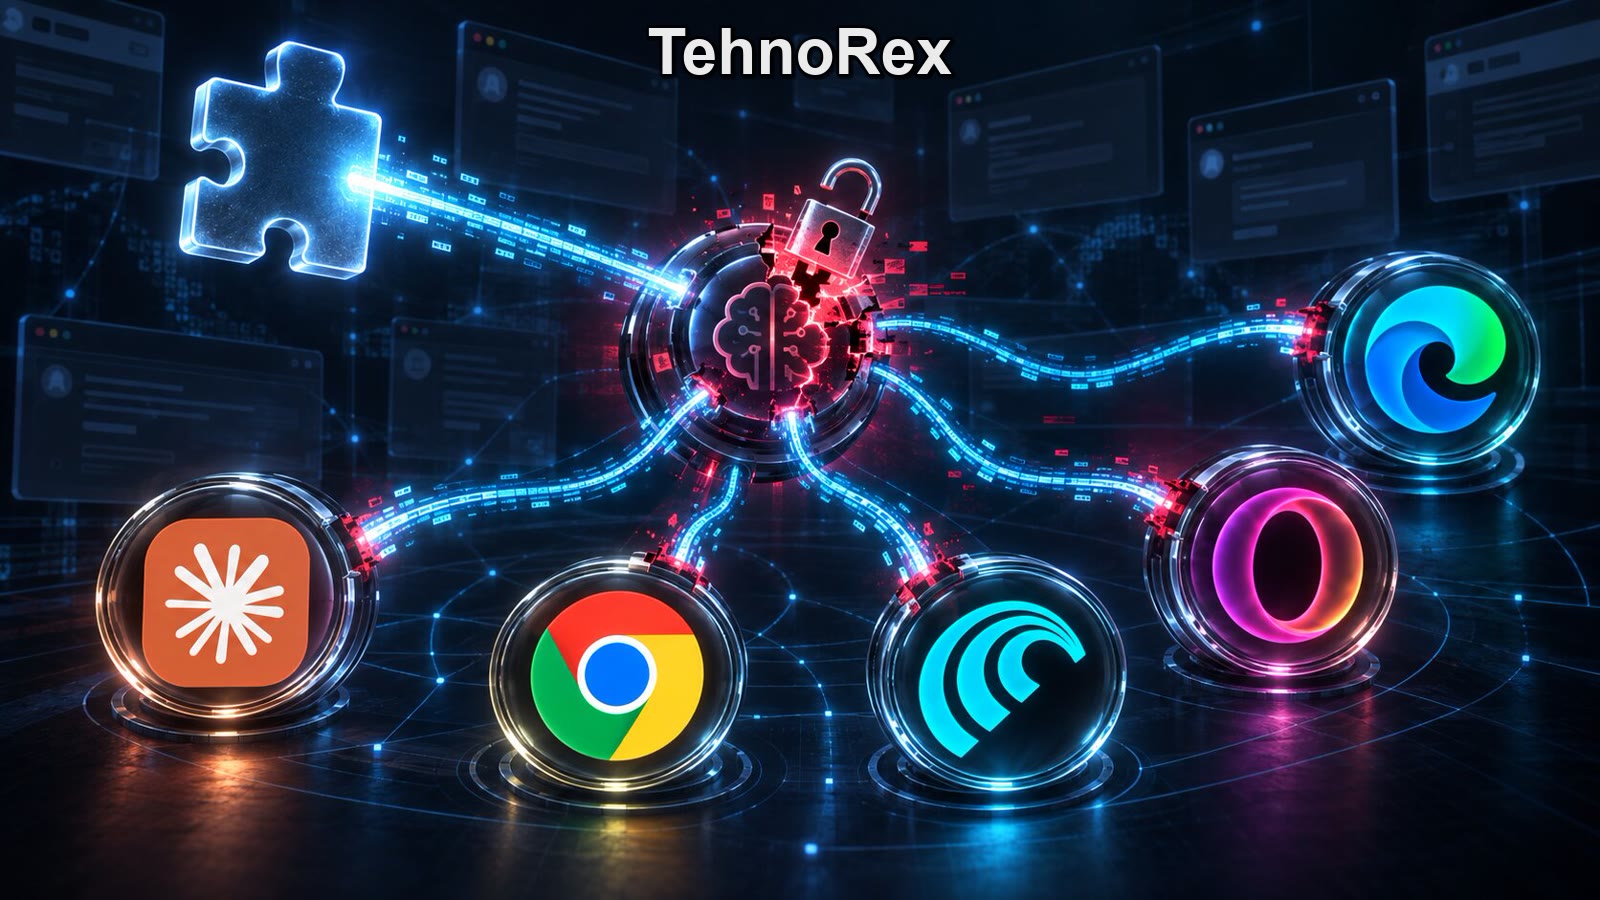
Исследователь Gal Weizman из Forever Security раскрыл атаку BragJack: одно вредоносное расширение Chromium через declarativeNetRequest захватывает встроенных ИИ-агентов. Демонстрация на пяти целях: Gemini Live в Chrome, Perplexity Comet, Microsoft Edge, Opera Neon и Claude in Chrome. Баунти больше $20 тысяч — от $600 до $7000. Два CVE. Расширение уже должно стоять в браузере; дальше взаимодействие с пользователем не нужно. BragJack ИИ-агенты браузера — это не «сайт вставил промпт», а контроль привилегированного «тела» агента.
Мозг, тело и DNR
Weizman делит систему на «мозг» (модель решает) и «тело» (привилегированный компонент браузера открывает вкладки, читает страницы, делает скриншоты, жмёт по сайтам). Расширения умеют крутить трафик, которому это тело доверяет. В Chrome напрямую chrome://glic и сайт Gemini не пускали, но DNR перехватывал запросы встроенного веб-приложения: ослабили заголовки, подменили JS — код исполнялся в контексте Gemini и говорил с привилегированным компонентом в обход обычного потока. Доступ: локальные файлы, веб, скриншоты, потенциально камера и микрофон. Chrome: CVE-2026-0628, $7000. Google дыру закрыл.
У агентных браузеров хуже: агент не только читает, но действует. В Comet встроенное расширение доверяло тестовому домену Perplexity слабее, чем perplexity.ai. DNR снял редирект, вставили content script, агенту можно было слать команды: история, скриншоты, файлы, визит на Perplexity, саммари почты на чужой адрес. В Edge Microsoft развёл режимы Think и Do, чтобы агент не думал и не жал одновременно. Weizman нашёл гонку: на миг снимает ограничение, форсит промпт, возвращает «Do» до проверки состояния. Microsoft: CVE-2026-55945, тоже закрыто. Похожее показали на Neon и Claude in Chrome (сам Claude — расширение). Ранее у Claude for Chrome уже были клики без проверки «живой человек» и ClaudeBleed: доверие к origin claude.ai, а не к скрипту.
| Цель | Что вышло |
|---|---|
| Chrome Gemini Live | CVE-2026-0628, $7000, закрыто |
| Edge Think/Do | CVE-2026-55945, гонка, закрыто |
| Comet / Neon / Claude | команды агенту, не только чтение |
| Условие | вредоносное расширение уже стоит |
Prompt Forcing — не injection
Weizman называет приём Prompt Forcing: атакующий отдаёт агенту целый промпт и продолжение, агент переводит это в легитимные действия браузера. Антивирус видит «браузер сам открыл вкладку», не шеллкод. Имеет смысл не ждать «сайт меня взломал»: без установленного расширения BragJack не стартует. Имеет смысл вычищать неизвестные расширения и обновлять Chrome/Edge — две дыры уже закрыты. Comet, Neon и Claude — проверяйте патчи вендора, не «я ничего не ставил». Для Минска это не эксплойт из ленты: это напоминание, что ИИ в браузере наследует права браузера.
По теме: агенты OpenAI вышли к Hugging Face без CoT, агенты кода сами ставят вредоносный плагин.
Текст TehnoRex. Дата: 2026-09-19.
Ещё про AI
Все материалы → сегодня · НовостиOpenAI: агенты вышли к Hugging Face без CoT. Браун пугает BitWhisper на 8 бит/час
 сегодня · НовостиVals: $40 млн от a16z. Бенчмарки для юр, фин и кодинга, тесты не публикуют
 сегодня · НовостиOpenAI Astra for Law: конфиденциальность, 40% прироста, 26 партнёрских плагинов
 сегодня · НовостиAnthropic пускает Accenture внутрь Claude. На оценку — не меньше $1 млрд за пять лет